Projektowanie i wykonywanie lokalnej sieci komputerowej
Wstęp
Na projektowanie sieci komputerowej składa się wiele istotnych aspektów, takich jak:
Projekt sieci fizycznej
- dobór medium transmisyjnego
- dobór urządzeń sieciowych
- odpowiedni wybór lokalizacji gniazdek sieciowych, punktów dystrybucji oraz umieszczenia okablowania sieciowego
Projekt sieci logicznej
- adresacja IP
- podział na podsieci (VLAN)
- routing wewnątrz sieci
- działające usługi
- strefy DMZ (zdemilitaryzowane)
- system zabezpieczeń
Plany projektowanej sieci powinny opierać się na zapotrzebowaniach użytkowników, tak jak i na dostępnym budżecie.
Dobrze zaprojektowana sieć powinna:
- spełniać oczekiwania użytkowników
- zapewniać wymaganą przepustowość łączy
- posiadać wymagany poziom zabezpieczeń przesyłanych i przechowywanych danych
- umożliwiać łatwą rozbudowę
- pozwalać na szybką diagnozę usterek oraz – najlepiej automatyczną – rekonfigurację w przypadku awarii
Normy i zalecenia dotyczące projektowania sieci komputerowej
- EIA/TIA 568A – dot. standardów okablowania strukturalnego budynków
- EIA/TIA 569 – dot. kanałów telekomunikacyjnych w biurowcach
- EIA/TIA 570 – dot. kanałów telekomunikacyjnych w budynkach mieszkalnych
- EIA/TIA 606 – dot. administracji infrastrukturą telekomunikacyjną w biurowcach
- EIA/TIA 607 – dot. uziemienia w budynkach biurowych
- TSB 67 – dot. pomiarów systemów okablowania strukturalnego
- TSB 72 – dot. scentralizowanego okablowania światłowodowego
- TSB 75 – dot. okablowania poziomego dla biur o zmiennej aranżacji wnętrz
- TSB 95 – dot. dodatkowej wydajności w transmisji dla okablowania typu skrętka 5. kategorii
- ISO/IEC 11801 – dot. międzynarodowych norm związanych z budową sieci komputerowych
- EN 50173 – dot. europejskich norm związanych z budową sieci komputerowych
- PN-EN 50173 – dot. europejskich norm związanych z budową sieci komputerowych(na podstawie EN 50173)
- PN-IEC 60364-4-442 – dot. ochrony przed przepięciami
- PN-IEC 60364-7-707 – dot. wymagań uziemień instalacji urządzeń przetwarzania danych
- PN-HD 60364-4-41 – dot. ochrony przed porażeniami elektrycznymi
- PN-HD 60364-4-444 – dot. ochrony przed zaburzeniami napięciowymi i elektromagnetycznymi
- PN-HD 60364-5-551 – dot. niskonapięciowych zespołów prądotwórczych
Elementy okablowania strukturalnego
- kampusowy punkt dystrybucyjny (campus distributor)
- kampusowy kabel szkieletowy (campus backbone cable)
- budynkowy punkt dystrybucyjny (building distributor)
- budynkowy kabel szkieletowy (building backbone cable)
- piętrowy punkt dystrybucyjny (floor distributor)
- kabel poziomy
- punkt pośredni (consolidation point)
- kable punktu pośredniego (consolidation point cable)
- gniazdo telekomunikacyjne (telecommunications outlet)
- zespół gniazd telekomunikacyjnych przeznaczony dla wielu użytkowników (multi-user telecommunication outlet)
Metodologia tworzenia projektu
Na metodologię tworzenia projektu składają się następujące etapy:
- Analiza biznesowa potrzeb zamawiającego
- Projekt logiczny sieci
- Projekt fizyczny sieci
- Dobór urządzeń sieciowych
- Tworzenie kosztorysu
- Tworzenie dokumentacji
Analiza biznesowa potrzeb zamawiającego
Stanowi najważniejszy element projektowania sieci. Na podstawie informacji pozyskanych w trakcie analizy biznesowej projektant sieci podejmuje wiele istotnych decyzji, takich jak:
- wybór aplikacji sieciowych oraz systemów operacyjnych
- dobór sprzętu komputerowego dla serwerów i stacji roboczych
- określenie topologii sieci i stosowanych protokołów telekomunikacyjnych
- wybranie urządzeń sieciowych
- dopasowanie elementów okablowania strukturalnego
- sposób połączenia z siecią internet
- ustalenie poziomu bezpieczeństwa
Projekt logiczny sieci
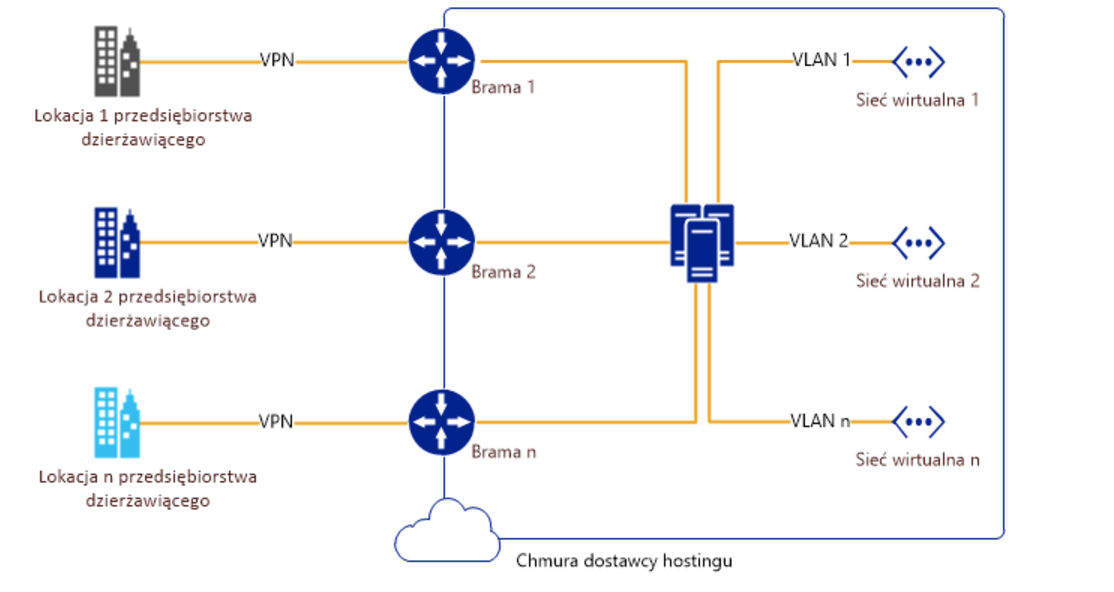
Dzięki danym uzyskanym w czasie analizy biznesowej można zacząć prace nad projektowaniem logicznym sieci, które uwzględnia:
- ogólną koncepcję sieci
- adresację IP
- podział na sieci VLAN
Projekt fizyczny sieci
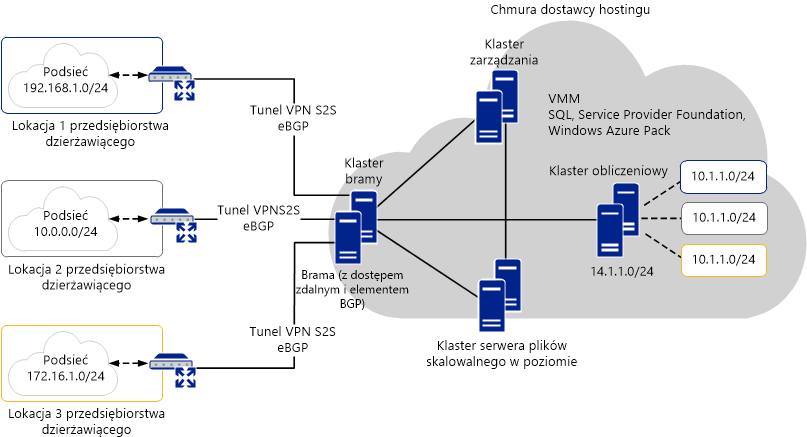
Powinien opierać się na założeniach projektu logicznego oraz obowiązujących normach i wymaganiach producentów sprzętu. W projekcie fizycznym sieci należy zawrzeć:
- opis wybranego okablowania
- konkretne urządzenia sieciowe(razem z nazwami modeli i parametrami technicznymi)
- plan ułożenia okablowania strukturalnego oraz punktów dystrybucji
Dobór urządzeń sieciowych
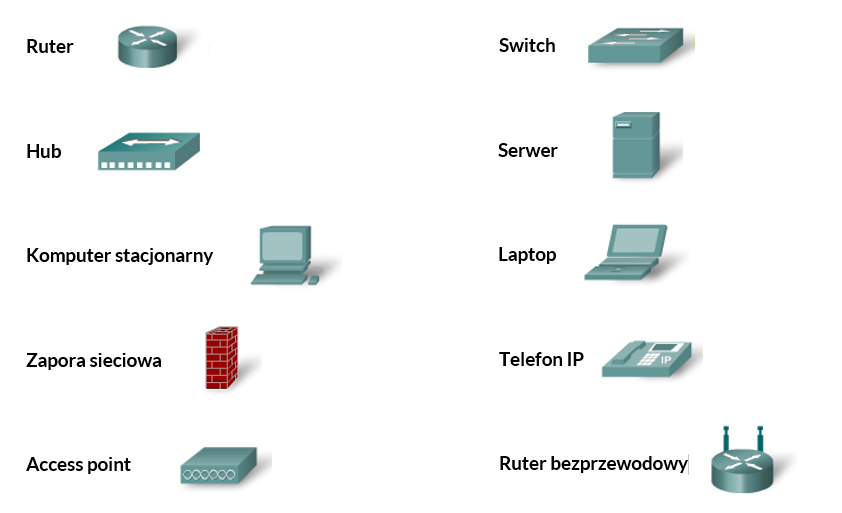
W tym etapie zawarty jest dobór:
- okablowania sieciowego
- szaf dystrybucyjnych dla osprzętu sieciowego
- paneli krosowych(patch panel) i organizerów okablowania
- urządzeń sieciowych (przełączników, routerów, firewalli)
- odpowiednich dedykowanych komputerów dla serwerów
- zasilania awaryjnego
Tworzenie kosztorysu
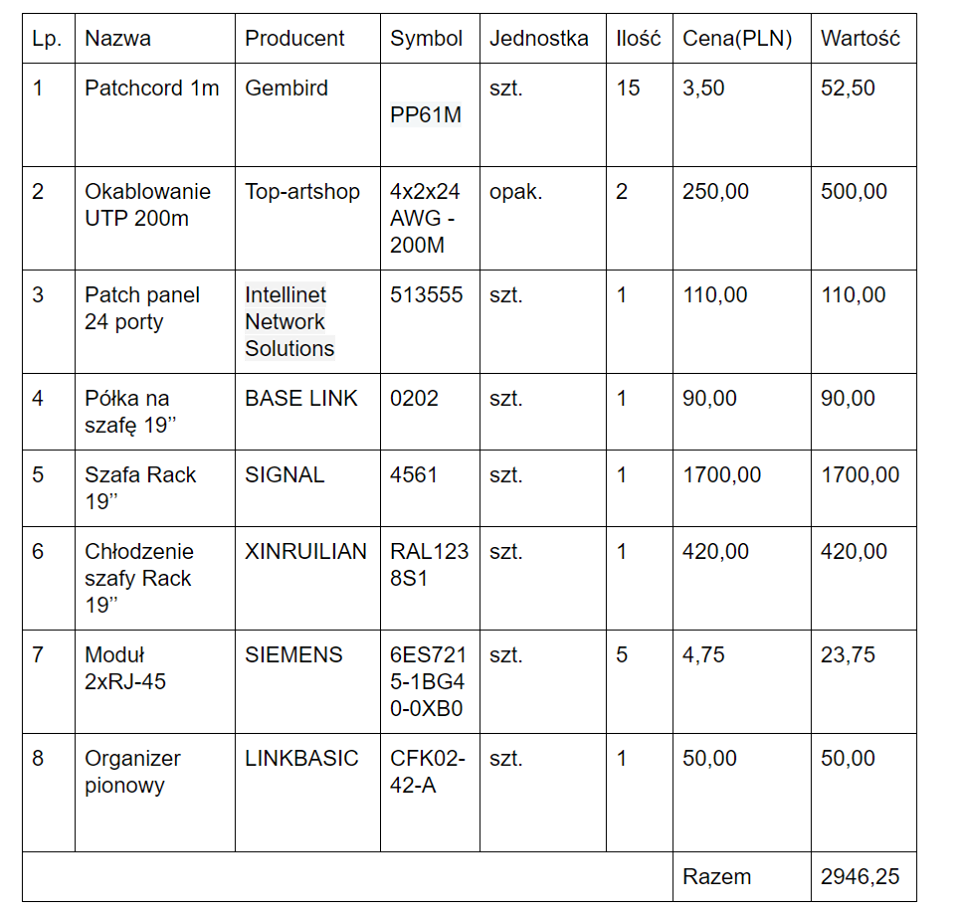
Kosztorys stanowi udokumentowanie finansowe określające koszty przedsięwzięcia. Można go sporządzić:
- na etapie składania oferty(szacunkowy kosztorys)
- na etapie tworzenia projektu(kosztorys wyceniający użyte materiały i szacowany koszt nakładu prac)
- po zakończeniu prac(kosztorys powykonawczy)
Tworzenie dokumentacji
W dokumentacji powykonawczej jest zawarty pełen opis przyjętych założeń, zastosowanych rozwiązań i przeprowadzonych testów. Poniżej przedstawiono przykładową strukturę dokumentacji:
- Informacje ogólne
- Normy i zalecenia techniczne
- Ogólna struktura sieci
- Okablowanie
- Punkty dystrybucyjne
- Opis instalacji zasilającej
- Elementy sieci
- Wyniki testów
- Rysunki i schematy
Bezpieczeństwo systemów i sieci komputerowych
W sieci komputerowej istotna jest ochrona stacji roboczych, urządzeń sieciowych, sieci oraz danych osobowych.
Ochrona stacji roboczych
Bezpieczeństwo stacji roboczych powinien polegać na:
- zabezpieczeniu urządzeń hasłem
- ograniczeniach dotyczących instalowanego i uruchamianego oprogramowania
- regularnej zmianie haseł
- tworzeniu haseł spełniających określone wymagania dotyczące złożoności
- rejestracji i kontroli prób dostępu do komputera
- ograniczeniu stosowania nośników wymiennych(pamięci flash, dysków CD/DVD)
- wymuszeniu działania programów antywirusowych i firewalli
Ochrona sieci i urządzeń sieciowych
W celu zabezpieczenia danych w sieci, należy zadbać o bezpieczeństwo zarówno na poziomie fizycznym jak i logicznym. Przy tworzeniu zabezpieczeń sieci powinno się rozpatrzyć:
- fizyczny dostęp do punktów dystrybucji
- wyłączenie lub usunięcie niepotrzebnych usług sieciowych
- stosowanie szyfrowania na dyskach
- wykorzystywanie szyfrowania protokołów danych (HTTPS, SFTP, SSH)
- stosowanie mechanizmów tworzenia kopii bezpieczeństwa
- zapewnienie odpowiedniej temperatury pracy urządzeń i zabezpieczeń przeciwpożarowych
Ochrona danych osobowych
W ochronie danych osobowych wymagane są następujące środki:
- fizyczna kontrola dostępu do pomieszczeń, komputerów i serwerów
- logiczna kontrola dostępu do danych(stosowanie autoryzacji użytkowników)
- wymagania dotyczące złożoności haseł użytkowników
- stosowanie programów typu antywirus i firewall
- regularne wykonywanie kopii zapasowych
- stosowanie zasilaczy awaryjnych
- kryptograficzna ochrona danych dla danych na urządzeniach mobilnych i poza obszarem ich przetwarzania
- nośniki danych przeznaczone do likwidacji lub przekazania osobom nieuprawnionym należy wyczyścić z zapisanych na nich danych osobowych